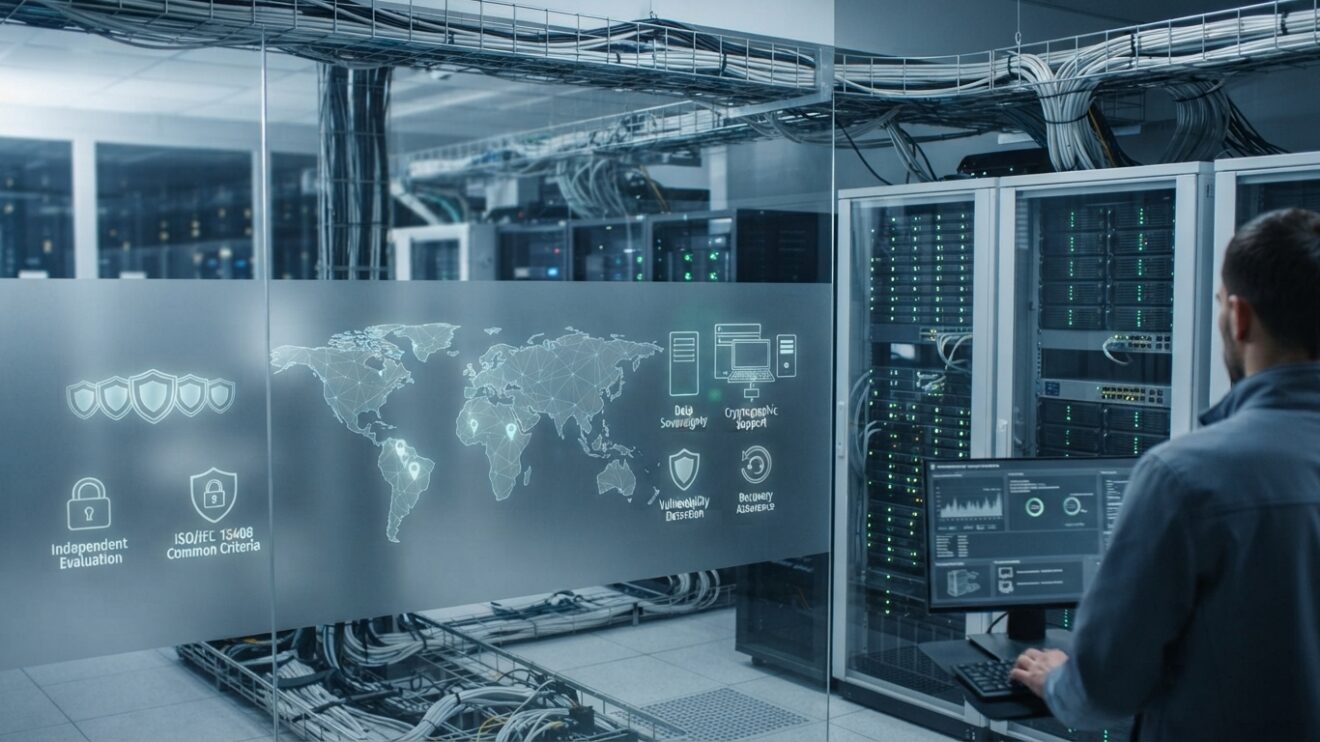
Las organizaciones que gestionan información crítica deben responder a exigencias cada vez mayores en materia de seguridad informática, protección de datos y cumplimiento normativo. En ese escenario, la certificación ISO/IEC 15408 establece un marco de evaluación independiente para comprobar aspectos de seguridad en tecnologías de almacenamiento, redes y software.
El estándar, conocido como Common Criteria, permite que las evaluaciones realizadas por laboratorios acreditados tengan reconocimiento internacional. Este mecanismo puede evitar que gobiernos y organizaciones reguladas deban repetir auditorías de seguridad en cada país donde operan.
En América Latina, países como Argentina, Brasil, Chile, Colombia y México cuentan con sectores tecnológicos e infraestructuras críticas para los que estas validaciones pueden ser relevantes. Las entidades gubernamentales, financieras, de telecomunicaciones y las fuerzas armadas suelen exigir certificaciones internacionales para el hardware y el software empleados en sistemas esenciales.
El reconocimiento evaluado bajo el Esquema de Evaluación y Certificación de Seguridad de TI de Japón (JISEC), con respaldo del acuerdo CCRA, facilita la aceptación de estas pruebas en procesos de contratación pública y auditorías de gobiernos y sectores regulados de la región. La evaluación contempla capacidades vinculadas con el soporte criptográfico, la gestión de seguridad, la identificación, la autenticación y las comunicaciones confiables.
El crecimiento de las exigencias regulatorias
La adopción acelerada de la inteligencia artificial, los requisitos relacionados con la soberanía de los datos y la evolución de las normas están aumentando la presión sobre las organizaciones para que demuestren cómo administran y protegen su información. También crece el escrutinio sobre los proveedores tecnológicos y la infraestructura de la que dependen las operaciones.
Investigaciones recientes de la industria indican que el 38 % de las organizaciones ha establecido un gobierno de soberanía de datos y el 46 % ha desarrollado una arquitectura técnica para esta materia. Los obstáculos de implementación también representan un desafío: el 43 % de las organizaciones los identifica como una barrera clave, frente al 26 % registrado en 2025.
Para las entidades responsables de información crítica o sujeta a regulación, una evaluación independiente aporta evidencia sobre el cumplimiento de requisitos de seguridad previamente establecidos. Estos resultados pueden respaldar la evaluación de proveedores, los procesos de adquisición y las estrategias de gestión de riesgos.
“Las organizaciones están bajo una inmensa presión para demostrar que se ha comprobado que la tecnología que soporta sus datos más críticos cumple con rigurosos estándares de seguridad”, señaló Octavian Tanase, Chief Product Officer (CPO) de Hitachi Vantara.
Protección y recuperación de datos
El Marco de Ciberseguridad NIST 2.0 contempla un enfoque de protección que abarca hardware, software, redes y datos. También incluye la identificación de vulnerabilidades, la detección de intrusiones y programas maliciosos, la respuesta ante ataques y la recuperación de información a gran escala.
Entre las medidas utilizadas para proteger los datos se encuentran los mecanismos de inmutabilidad y las herramientas para detectar alteraciones provocadas por ransomware. Una de las soluciones descritas en el comunicado reporta una precisión del 99,99 % en la detección de corrupción de datos causada por este tipo de ataque y permite identificar instantáneas limpias para facilitar la recuperación.
Las garantías de disponibilidad y recuperación también forman parte de las estrategias de resiliencia tecnológica. En el caso mencionado en el anuncio, se contempla una garantía de disponibilidad de datos del 100 % y, para determinados sistemas que cumplen las condiciones de elegibilidad, una garantía de ciberresiliencia que ofrece un punto de recuperación 100 % limpio después de un ciberataque.
Estas medidas buscan reducir las consecuencias operativas y comerciales de los incidentes de seguridad. Su efectividad depende de las capacidades implementadas, las condiciones de cada sistema y los procedimientos de recuperación establecidos por las organizaciones.