La seguridad de una empresa que desarrolla inteligencia artificial no depende únicamente de proteger sus servidores, restringir las conexiones externas o evitar ataques informáticos. También exige controlar los accesos físicos, proteger las reuniones estratégicas y detectar comportamientos que puedan comprometer información sensible desde el interior de la organización. El caso que investiga el FBI en OpenAI ilustra esa combinación de riesgos.
El Departamento de Justicia de Estados Unidos confirmó el 13 de octubre de 2026 el arresto de Abdulrahman Alfozan, de 35 años, empleado de OpenAI desde julio de 2025. Según la denuncia penal, el ingeniero habría instalado un dispositivo oculto para grabar conversaciones en una sala de conferencias ejecutiva de las oficinas de la compañía en San Francisco. La detención se produjo el 9 de octubre y el acusado enfrenta cargos federales por interceptación ilegal de comunicaciones orales.
Una amenaza que no comienza en la red
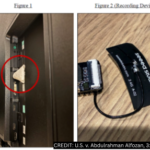
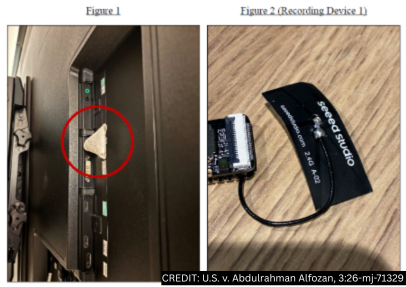
El dispositivo fue descubierto el 30 de septiembre, conectado a un puerto USB situado detrás de un televisor y oculto con papel higiénico. De acuerdo con los fiscales, habría sido instalado dos días antes. Su contenido estaba cifrado y la sala se utilizaba para reuniones sobre investigación propietaria, planes de productos, decisiones estratégicas, relaciones comerciales y oportunidades de desarrollo de negocio.
Estos elementos sitúan el caso más allá de un incidente de vigilancia física. La información que circula en reuniones ejecutivas puede tener un valor comercial considerable, incluso cuando no forma parte de una base de datos ni está almacenada en un sistema corporativo. Una conversación sobre una tecnología todavía no anunciada, una alianza en negociación o una decisión de inversión puede revelar información que la organización no está preparada para hacer pública, según el Departamento de Justicia de Estados Unidos.
Para los responsables de integrar y proteger soluciones tecnológicas, la distinción es relevante: una infraestructura puede disponer de controles digitales robustos y, aun así, mantener puntos vulnerables en sus espacios físicos, dispositivos periféricos y procedimientos internos.
La investigación combinó vigilancia física y análisis digital
Según la denuncia, la investigación reunió distintas evidencias. Antes de que se descubriera el dispositivo, Alfozan habría realizado consultas en herramientas internas sobre direcciones de edificios, salas de reuniones, calendarios y ubicaciones de directivos y encuentros con socios externos.
Las autoridades también señalaron que una cuenta de chatbot asociada a su esposa, que compartía identificadores y atributos con la cuenta del empleado, registró consultas relacionadas con la construcción, personalización, instalación y operación remota de una grabadora de audio. La denuncia recoge, además, preguntas sobre cómo ocultar el dispositivo y cifrar su tarjeta de almacenamiento.
Otro elemento de la investigación fue el material de videovigilancia. Las imágenes mostrarían al empleado cerca de la sala antes del hallazgo y, el 5 de octubre, aparentemente revisando la parte posterior del televisor donde había estado conectado el equipo. Ese mismo día, el personal de seguridad encontró un segundo dispositivo similar en un bolso que había dejado sin vigilancia en otra sala, según el Departamento de Justicia de Estados Unidos.
La combinación de estas evidencias muestra cómo una investigación de seguridad puede requerir correlacionar registros de acceso, actividad en herramientas corporativas, imágenes de cámaras y objetos físicos. Ninguno de estos elementos debe interpretarse de forma aislada: su valor depende de la investigación y de la evaluación conjunta de los indicios.
La inteligencia artificial también intervino en la detección
OpenAI declaró que utilizó uno de sus propios modelos para analizar el dispositivo y determinar su procedencia. La compañía sostuvo que pudo identificar al empleado que presuntamente lo había instalado y remitió el caso a las autoridades.
La empresa también afirmó que, hasta ese momento, no tenía indicios de que el empleado hubiera accedido indebidamente o extraído los pesos de sus modelos, el código fuente o los datos de sus clientes. El trabajador fue despedido y la investigación federal continúa.
Este aspecto merece atención en el ecosistema TIC porque distingue dos funciones de la seguridad. Una consiste en prevenir incidentes mediante controles físicos, tecnológicos y administrativos. Otra es investigar lo ocurrido a partir de evidencias que permitan identificar el origen de una amenaza y determinar su alcance.
El análisis asistido por inteligencia artificial puede contribuir a ese segundo proceso, pero no sustituye la verificación de las evidencias ni las decisiones de los investigadores. En este caso, la información pública no permite establecer por sí sola qué técnicas específicas utilizó el modelo ni cuánto contribuyó a cada conclusión.
El reto para quienes diseñan e integran soluciones de seguridad
Para el mercado empresarial, el caso plantea una cuestión concreta: ¿hasta qué punto los sistemas de seguridad física, los controles de acceso y las herramientas de protección de la información funcionan como componentes de una misma estrategia?
La videovigilancia, la gestión de identidades, el registro de actividad, la protección de salas ejecutivas y la respuesta ante incidentes suelen involucrar tecnologías y proveedores distintos. Su eficacia depende no solo de las capacidades individuales de cada producto, sino también de cómo se configuran, qué información comparten y quién tiene autoridad para actuar ante una anomalía.
En una implementación empresarial, esto exige definir con claridad los perfiles de acceso, los permisos sobre calendarios y recursos internos, los procedimientos para inspeccionar espacios sensibles y los mecanismos para preservar evidencias cuando se detecta una posible intrusión. También requiere evaluar los riesgos asociados a dispositivos conectados por USB y otros periféricos que pueden introducirse en espacios de trabajo.
Estas medidas no garantizan que todos los incidentes puedan evitarse. Sí permiten reducir puntos ciegos y establecer procedimientos para detectar, investigar y contener situaciones que no encajan con el modelo de amenazas previsto por la organización.
Un cargo penal no equivale a una condena
Alfozan fue acusado de utilizar o intentar utilizar un dispositivo para interceptar comunicaciones orales. Según el Departamento de Justicia, si es declarado culpable podría enfrentar una pena máxima de cinco años de prisión y una multa de 250.000 dólares. La acusación no constituye por sí misma una declaración de culpabilidad y el caso continúa bajo investigación.
El alcance del incidente, por tanto, debe evaluarse con cautela. Las autoridades han descrito una presunta instalación de grabación en un espacio donde se discutía información confidencial, mientras que OpenAI ha señalado que no encontró indicios de extracción de sus activos digitales más sensibles.
Para las empresas tecnológicas y los profesionales que diseñan, integran o administran sus soluciones, el caso deja una cuestión operativa: proteger la información requiere considerar tanto los sistemas digitales como los espacios, dispositivos y procesos desde los cuales esa información puede quedar expuesta.