Durante décadas, proteger una cuenta digital ha dependido de una combinación de letras, números y caracteres especiales que cada usuario debe recordar y mantener en secreto. Sin embargo, la expansión de tecnologías como las passkeys y la autenticación biométrica está modificando ese modelo. Para las empresas, el cambio supone replantear cómo verifican la identidad de quienes acceden a sus aplicaciones, dispositivos, redes y datos.
El informe The State of Passkeys 2026, publicado por FIDO Alliance, muestra el avance de esta transición: el 68 % de las organizaciones encuestadas está desplegando, probando o implementando passkeys para autenticar a sus empleados.
La adopción de estos mecanismos responde a un problema que las políticas tradicionales de contraseñas no han conseguido resolver por completo. Las credenciales pueden filtrarse, reutilizarse o caer en manos de terceros mediante ataques de phishing e ingeniería social. Incluso los sistemas de autenticación con un segundo factor pueden ser vulnerables si el método utilizado permite interceptar o manipular la verificación.
Las passkeys ofrecen una alternativa basada en criptografía de clave pública. En lugar de depender de una contraseña que el usuario debe introducir y que puede ser capturada en una página fraudulenta, permiten verificar la identidad mediante mecanismos asociados al dispositivo, como la biometría o un PIN, sin necesidad de escribir una clave convencional.
Microsoft cambia su estrategia de autenticación
La transición ya tiene aplicaciones en los servicios empresariales. En septiembre de 2026, Microsoft comenzó a convertir las passkeys en el método de autenticación predeterminado de Entra ID para determinados usuarios, como parte de su estrategia para reforzar la protección frente al phishing.
La compañía también anunció que dejará de proporcionar de forma nativa códigos de autenticación mediante SMS y llamadas de voz en febrero de 2027.
Estos cambios reflejan una transformación en la manera de gestionar la identidad digital dentro de las organizaciones. La protección ya no depende únicamente de la complejidad de una contraseña, sino también de los mecanismos utilizados para verificar quién intenta acceder a un sistema y desde qué dispositivo lo hace.
La inversión empresarial apunta en esa dirección. Datos recientes de Gartner indican que el 56 % de los responsables de seguridad de la información aumentó en 2026 su presupuesto para Identity and Access Management (IAM), un área que comprende la administración de identidades y permisos de acceso. La firma identifica esta disciplina como una prioridad ante la complejidad de los ecosistemas digitales, la evolución de las amenazas y la incorporación de inteligencia artificial.
Silvio García, director regional de Acer para Colombia y México, considera que la protección debe integrar diferentes componentes del entorno informático empresarial.
“La seguridad empresarial ya no puede depender exclusivamente de una credencial que el usuario debe recordar. Estamos avanzando hacia un modelo en el que identidad, dispositivo y hardware trabajan juntos para verificar el acceso y proteger la información. Para las empresas, esto significa pensar la seguridad desde el propio endpoint y no solamente como una capa que se agrega posteriormente”, señala García.
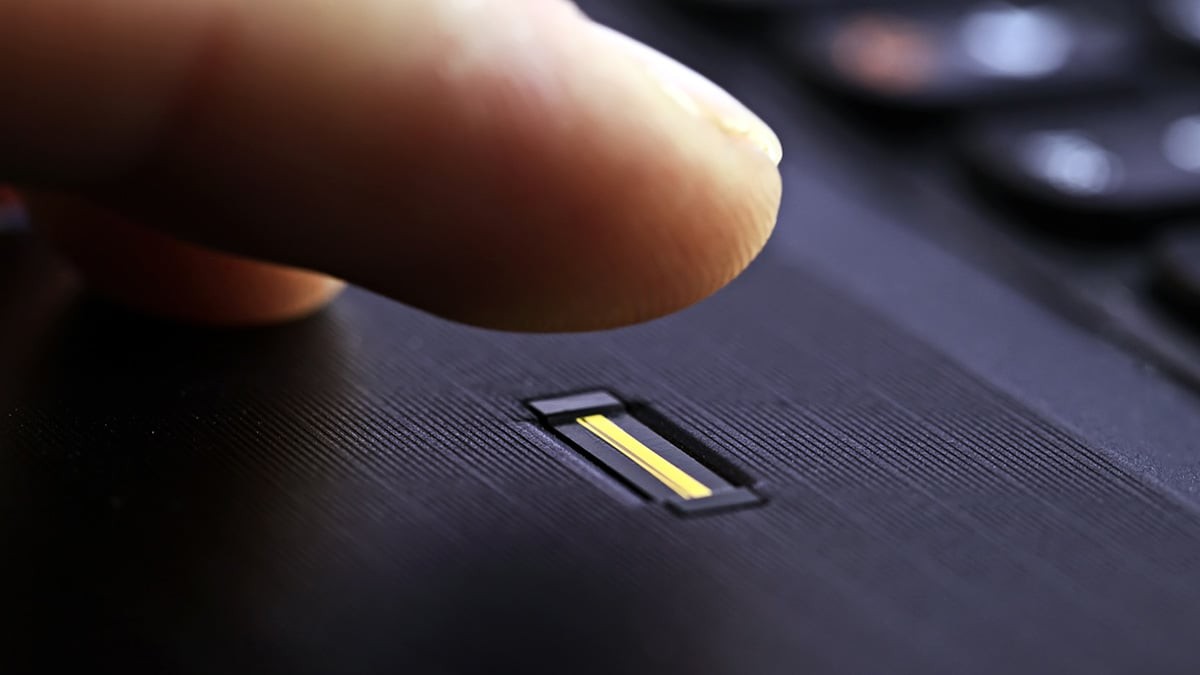
Desde esta perspectiva, los sensores biométricos, las cámaras con reconocimiento facial, los chips de seguridad y las herramientas de administración de dispositivos dejan de ser características aisladas de un computador y pasan a formar parte de una estrategia de protección más amplia.
El cambio tiene especial relevancia para las compañías que administran cientos o miles de equipos. Cada computadora constituye un punto de acceso a las aplicaciones, los sistemas y la información de la organización, por lo que su seguridad forma parte de la gestión integral de la infraestructura tecnológica.
La inteligencia artificial amplía el reto de proteger identidades
La incorporación de agentes de inteligencia artificial añade otra dificultad a los sistemas de autenticación. Si tradicionalmente estos mecanismos buscaban comprobar que una persona estaba autorizada para ingresar, ahora también deben contemplar solicitudes de acceso realizadas por sistemas capaces de actuar de manera autónoma.
Gartner incluye la adaptación de Identity and Access Management a los agentes de IA entre las principales tendencias de ciberseguridad para 2026. Estas herramientas pueden necesitar permisos para utilizar aplicaciones, consultar bases de datos o interactuar con servicios en nombre de empleados y organizaciones.
Ese escenario exige definir cómo se registran estas identidades, qué credenciales utilizan, a qué recursos pueden acceder y de qué manera se supervisan sus acciones. Los modelos tradicionales, diseñados principalmente para usuarios humanos y funciones relativamente estables, afrontan nuevas exigencias ante la posibilidad de gestionar grandes cantidades de identidades asociadas a máquinas y agentes autónomos.
Por ello, reducir el uso de contraseñas constituye solo una parte del cambio. Las empresas también necesitan mecanismos que permitan establecer relaciones de confianza entre los empleados, los dispositivos y los sistemas automatizados, con permisos acordes con las funciones de cada uno.
Menos contraseñas también puede reducir la carga operativa
La autenticación es, además, un asunto de productividad. Cuando un empleado olvida una contraseña, solicita su restablecimiento o queda bloqueado fuera de una cuenta, tanto su trabajo como las labores del departamento de TI pueden verse interrumpidos. Los procedimientos demasiado complejos también pueden llevar a los usuarios a buscar formas alternativas de acceder a sus herramientas.
Los sistemas sin contraseña buscan combinar una mayor protección frente al robo de credenciales con procesos de ingreso más sencillos. Según FIDO Alliance, la autenticación mediante passkeys puede disminuir los riesgos relacionados con el phishing y la reutilización de claves, al tiempo que agiliza el acceso de empleados, contratistas y proveedores a los servicios corporativos.
La adopción, sin embargo, no será inmediata ni uniforme. Las empresas deben considerar sus aplicaciones heredadas, la compatibilidad de los sistemas, las obligaciones regulatorias y las necesidades de los distintos grupos de usuarios. Por ese motivo, diferentes mecanismos de autenticación podrían coexistir durante el proceso de transición.
El cambio de enfoque es significativo: en lugar de exigir contraseñas cada vez más complejas, las organizaciones avanzan hacia métodos que combinan la identidad del usuario, las características del dispositivo y mecanismos criptográficos para verificar los accesos. La velocidad con la que se implemente este modelo determinará cuánto tiempo seguirán dependiendo de las contraseñas para proteger sus recursos digitales.