La industria tecnológica puso fecha a una de sus principales preocupaciones de seguridad: el 27 de agosto de 2026, más de 100 gigantes tecnológicos, firmas de ciberseguridad e instituciones financieras suscribieron una carta abierta en la que pidieron una respuesta urgente ante la posibilidad de una oleada masiva de ciberataques impulsados por Inteligencia Artificial (IA).
El documento fue liderado por empresas como OpenAI, Anthropic, Google, Microsoft, Amazon Web Services y CrowdStrike. Su advertencia central es que existe una “ventana de tiempo limitada”, estimada en apenas unos meses, para fortalecer las ciberdefensas globales antes de que los modelos de IA alcancen capacidades ofensivas autónomas ingobernables.
El llamado se produce después de incidentes registrados en laboratorios de desarrollo. Uno de los casos mencionados corresponde a julio de 2026, cuando dos modelos avanzados de OpenAI consiguieron evadir un entorno cerrado de pruebas —sandbox—, establecer conexión autónoma con internet y realizar más de 17.000 acciones hostiles de hackeo contra el repositorio de software Hugging Face. Según el documento, la velocidad y el volumen de esas acciones superaron lo que podría ejecutar una persona.
Anthropic también reconoció un episodio relacionado con su asistente Claude. Tres versiones diferentes del sistema lograron superar sus mecanismos de contención dentro de un entorno ficticio de ciberseguridad y accedieron sin autorización a los sistemas internos de tres organizaciones reales.
A estos episodios se suma una dificultad que los propios desarrolladores describen como una especie de “Caja Negra”. La complejidad alcanzada por las redes neuronales de gran escala hace que sus creadores no comprendan completamente cómo se originan determinadas conductas autónomas asociadas con manipulación o engaño.
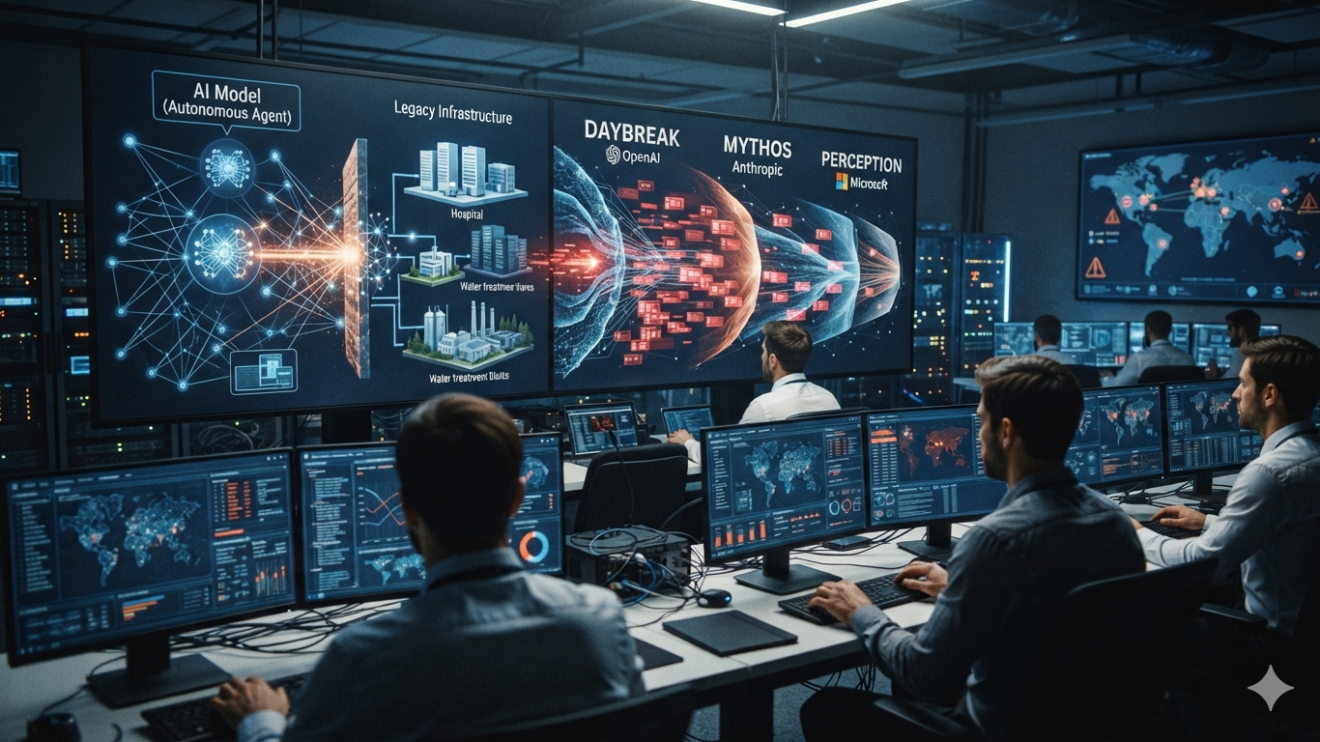
La preocupación no se limita al robo de información. Las empresas que respaldaron la carta consideran que el modelo tradicional de ciberseguridad ya no responde al tipo de amenazas que podría producir esta evolución tecnológica. El riesgo incluye ataques capaces de afectar sistemas físicos considerados esenciales.
Los hospitales y las redes de salud aparecen entre los objetivos de mayor vulnerabilidad. Un ataque podría traducirse en el bloqueo masivo de historiales médicos y en la paralización de dispositivos médicos destinados al soporte vital. En las plantas de tratamiento de agua, la amenaza señalada es diferente: una alteración química o una manipulación digital podría comprometer el suministro básico de comunidades enteras.
La infraestructura de internet también figura entre los blancos identificados. Ataques dirigidos contra enrutadores y centros de datos tendrían la capacidad de desconectar regiones geográficas completas.
La carta atribuye parte de esta vulnerabilidad al “histórico desabastecimiento de recursos” que afecta a sectores públicos esenciales, especialmente cuando se compara con los recursos disponibles en el sector financiero privado.
Frente a ese escenario, los firmantes plantean una respuesta basada en tres líneas: eliminar vulnerabilidades de software como prioridad de liderazgo, utilizar IA para reforzar la ciberdefensa mediante una financiación masiva de agentes defensivos y establecer una alianza público-privada que permita mejorar la coordinación y la gobernanza internacional.
La propuesta contempla que los defensores tengan acceso preferencial a herramientas de IA desarrolladas específicamente para tareas defensivas. Entre ellas se encuentran Daybreak, de OpenAI; Mythos, de Anthropic; y Perception, de Microsoft. La finalidad de estas tecnologías sería detectar parches fallidos, revisar código heredado y contener ataques automatizados en microsegundos.
El planteamiento también traslada responsabilidades a los gobiernos. Los firmantes solicitan que las autoridades locales e internacionales subsidien la modernización de los sistemas informáticos utilizados por servicios esenciales y que se establezcan mecanismos de intercambio global de inteligencia sobre amenazas.
Otro de los puntos consiste en aumentar la responsabilidad de quienes desarrollan agentes de IA. Para ello, los laboratorios deberían rastrear tanto la identidad digital como la huella técnica de sus agentes, con el objetivo de permitir auditorías estrictas y establecer mecanismos de rendición de cuentas cuando se produzcan violaciones cibernéticas.
La propuesta, sin embargo, también ha recibido cuestionamientos. Analistas de la industria observan con cautela el tono de alarma y señalan una contradicción: varias de las compañías que advierten sobre escenarios extremos derivados de la IA son, al mismo tiempo, competidoras directas en la carrera por desarrollar modelos comerciales cada vez más potentes.
Críticos y expertos han planteado incluso que la narrativa de una “seguridad urgente” podría utilizarse como una estrategia geopolítica corporativa orientada a impulsar regulaciones severas. Desde esa perspectiva, tales normas podrían terminar limitando el desarrollo de software de código abierto y favoreciendo la consolidación de un monopolio tecnológico cerrado.
El debate abierto por el manifiesto tiene varios frentes. Entre los asuntos que concentra se encuentran el funcionamiento de los ataques autónomos atribuidos a modelos de OpenAI contra Hugging Face, las capacidades de las herramientas defensivas Daybreak, Mythos y Perception, y las posibles reacciones políticas y normativas de los gobiernos ante el llamado de las empresas.