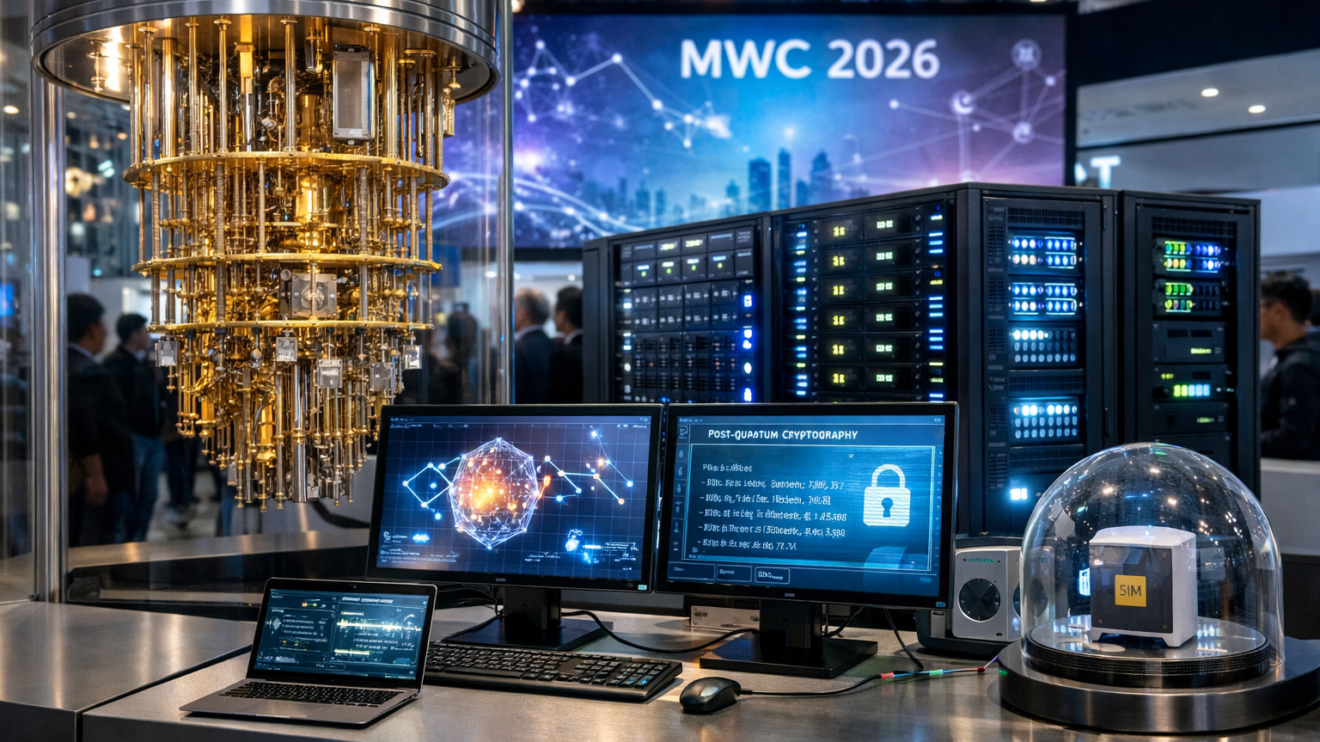
Los avances recientes en computación cuántica y en tecnologías de seguridad “Quantum-Safe” han marcado un punto de inflexión en la carrera tecnológica global durante marzo de 2026. Durante el Mobile World Congress (MWC) 2026, se presentaron sistemas de computación cuántica con arquitecturas híbridas que combinan procesadores cuánticos con computación clásica de alto rendimiento.
De acuerdo con los anuncios realizados durante el evento, empresas como Fujitsu e IonQ han alcanzado hitos de hasta 256 qubits superconductores con altos niveles de rendimiento. Este enfoque híbrido busca utilizar la computación clásica como sistema de orquestación del flujo de datos, mientras los algoritmos cuánticos se enfocan en resolver problemas específicos en áreas como química o logística.
El avance en el número de qubits estables se considera un paso relevante hacia el llamado “Día Q”, momento en el que el cifrado tradicional, como RSA, podría volverse vulnerable ante la capacidad de los computadores cuánticos.
Nuevos estándares de criptografía post-cuántica
Ante ese escenario, la industria tecnológica ha comenzado a incorporar sistemas de criptografía post-cuántica (PQC) diseñados para resistir ataques provenientes de futuros computadores cuánticos. Entre las medidas recientes se encuentra la demostración de que es posible actualizar tarjetas eSIM de forma remota utilizando estos nuevos algoritmos de cifrado.
Los estándares de seguridad que están definiendo el enfoque Quantum-Safe han sido formalizados por el Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST) y se basan en problemas matemáticos que no pueden resolverse de forma eficiente ni siquiera con computadoras cuánticas.
Hasta marzo de 2026, la industria tecnológica se ha consolidado alrededor de cuatro familias principales de algoritmos PQC:
- ML-KEM (antes CRYSTALS-Kyber): utilizado para cifrado general y establecimiento de claves. Fue publicado como FIPS 203.
- ML-DSA (antes CRYSTALS-Dilithium): destinado a firmas digitales para autenticación de identidad. Fue publicado como FIPS 204.
- SLH-DSA (antes SPHINCS+): funciona como sistema de respaldo para firmas digitales basado en hashes. Fue publicado como FIPS 205.
- FN-DSA (antes FALCON): enfocado en firmas digitales para dispositivos con memoria limitada. Se encuentra en proceso final de publicación como FIPS 206.
Estrategia híbrida de protección de datos
Actualmente, la transición hacia la criptografía post-cuántica se está implementando mediante un enfoque híbrido. En este esquema, los datos continúan cifrándose con algoritmos clásicos como AES-256 para seguridad inmediata, mientras se añade una segunda capa de protección con algoritmos PQC como ML-KEM.
Este modelo busca proteger la información frente a posibles escenarios de “Harvest Now, Decrypt Later”, en los que datos cifrados hoy podrían ser almacenados para ser descifrados en el futuro mediante computadores cuánticos más avanzados.
Relación con inteligencia artificial y mercado laboral
El desarrollo de la computación cuántica también se vincula con la evolución de la inteligencia artificial, debido a la necesidad de mayor capacidad de procesamiento para modelos cada vez más complejos.
En este contexto, estimaciones citadas en el informe señalan que para finales de 2026 la inteligencia artificial habrá transformado o impactado hasta el 60% de los empleos en países desarrollados, consolidándose como un componente central de la economía global.