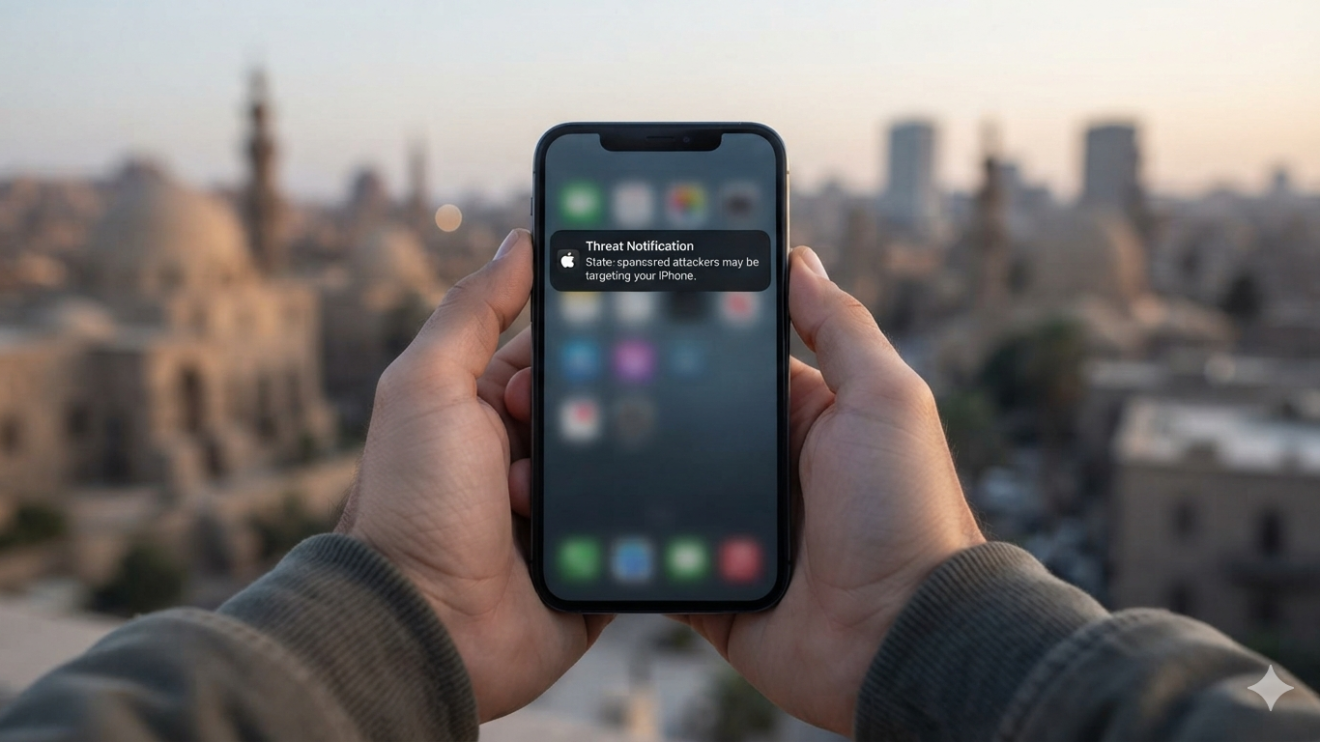
Una campaña internacional de spyware mercenario llevó a Apple a emitir notificaciones de amenaza a usuarios de iPhone en 110 países, en lo que investigadores de ciberseguridad consideran la mayor ola simultánea de este tipo registrada por la compañía.
Las organizaciones dedicadas a la defensa de los derechos digitales también han detectado un aumento significativo de las solicitudes relacionadas con estos ataques. Access Now, entre otras entidades, reportó un incremento de entre 30% y 40% en las peticiones de asistencia técnica e investigación después del despliegue de las advertencias.
Apple comenzó a enviar este tipo de notificaciones a finales de 2021 y, desde entonces, los avisos han alcanzado a usuarios en más de 150 países. La campaña actual, sin embargo, incorpora un mecanismo de advertencia distinto: además de los correos electrónicos utilizados anteriormente, las alertas aparecen directamente en la pantalla de bloqueo del iPhone y mediante un banner rojo dentro de Configuración (Settings).
El software involucrado pertenece a una categoría distinta de los programas utilizados habitualmente para cometer fraudes o robar información a gran escala. El llamado spyware mercenario, cuyo ejemplo más conocido es Pegasus, desarrollado por NSO Group, se emplea en operaciones altamente selectivas y puede requerir inversiones de millones de dólares para desarrollar y ejecutar una infección.
Sus objetivos tampoco corresponden al usuario común. Periodistas, activistas políticos, diplomáticos y disidentes pueden convertirse en blanco de estas operaciones debido a sus actividades o identidades. Una vez comprometido un dispositivo, el atacante puede obtener acceso remoto a comunicaciones cifradas, fotografías y datos de ubicación, además de utilizar la cámara y el micrófono.
Ante la magnitud de la campaña, una de las principales medidas recomendadas para quienes hayan recibido una notificación de amenaza es activar el Modo de Aislamiento (Lockdown Mode). La función está diseñada para disminuir de manera drástica la superficie de ataque del dispositivo mediante el bloqueo preventivo de determinadas funciones que pueden ser aprovechadas por los atacantes.
Para activarla, el usuario debe ingresar en Configuración → Privacidad y seguridad → Modo de aislamiento y seleccionar la opción correspondiente. Después de hacerlo, el iPhone se reiniciará.
Entre las restricciones aplicadas por esta función se encuentran la desactivación de las vistas previas de enlaces en Mensajes, el bloqueo de conexiones por cable con accesorios desconocidos, las limitaciones a tecnologías web complejas y el bloqueo de invitaciones automáticas de FaceTime o AirDrop.
Apple ha señalado que, hasta la fecha, no registra ningún caso de un usuario que haya sido hackeado con éxito mientras tenía activado el Modo de Aislamiento.
La compañía también advierte sobre un segundo riesgo derivado de la difusión de estas notificaciones: los intentos de phishing. La información sobre la campaña puede ser utilizada por delincuentes para enviar comunicaciones falsas y convencer a posibles víctimas de entregar sus credenciales o instalar software malicioso.
La forma indicada para comprobar si una advertencia es auténtica consiste en acceder directamente al sitio oficial Apple Account e iniciar sesión con las credenciales del usuario. Si existe una amenaza legítima, aparecerá un banner de advertencia en la parte superior de la página.
También debe comprobarse el remitente de cualquier correo recibido. Las notificaciones legítimas de Apple proceden de la dirección threat-notifications@email.apple.com.
Apple no solicita mediante estas alertas que el usuario pulse enlaces externos, descargue perfiles o aplicaciones, ni que entregue contraseñas o códigos de verificación por correo electrónico o llamada telefónica.
El alcance de la advertencia refleja las características particulares del spyware mercenario: no se trata de una campaña dirigida indiscriminadamente contra todos los propietarios de iPhone, sino de operaciones en las que determinados usuarios son seleccionados como objetivos. La recomendación para quienes reciban una notificación oficial es reforzar inmediatamente la protección del dispositivo y verificar cualquier comunicación relacionada exclusivamente a través de los canales oficiales.