La automatización del análisis de software plantea un desafío para los desarrolladores: las herramientas de inteligencia artificial pueden ayudar a localizar vulnerabilidades, examinar la lógica de una aplicación y generar exploits con una menor intervención especializada. El riesgo es especialmente relevante cuando el programa se instala en dispositivos o infraestructuras que quedan fuera del control directo de quien lo desarrolla.
En estos escenarios, un atacante puede obtener una copia de la aplicación y estudiarla sin conexión, al margen de las medidas de seguridad del proveedor. El análisis puede revelar fallos, algoritmos patentados, reglas de negocio y otros componentes sensibles. En sistemas de misión crítica, una explotación puede afectar no solo la información y la propiedad intelectual, sino también la continuidad operativa, la reputación del proveedor y la confianza de sus clientes.
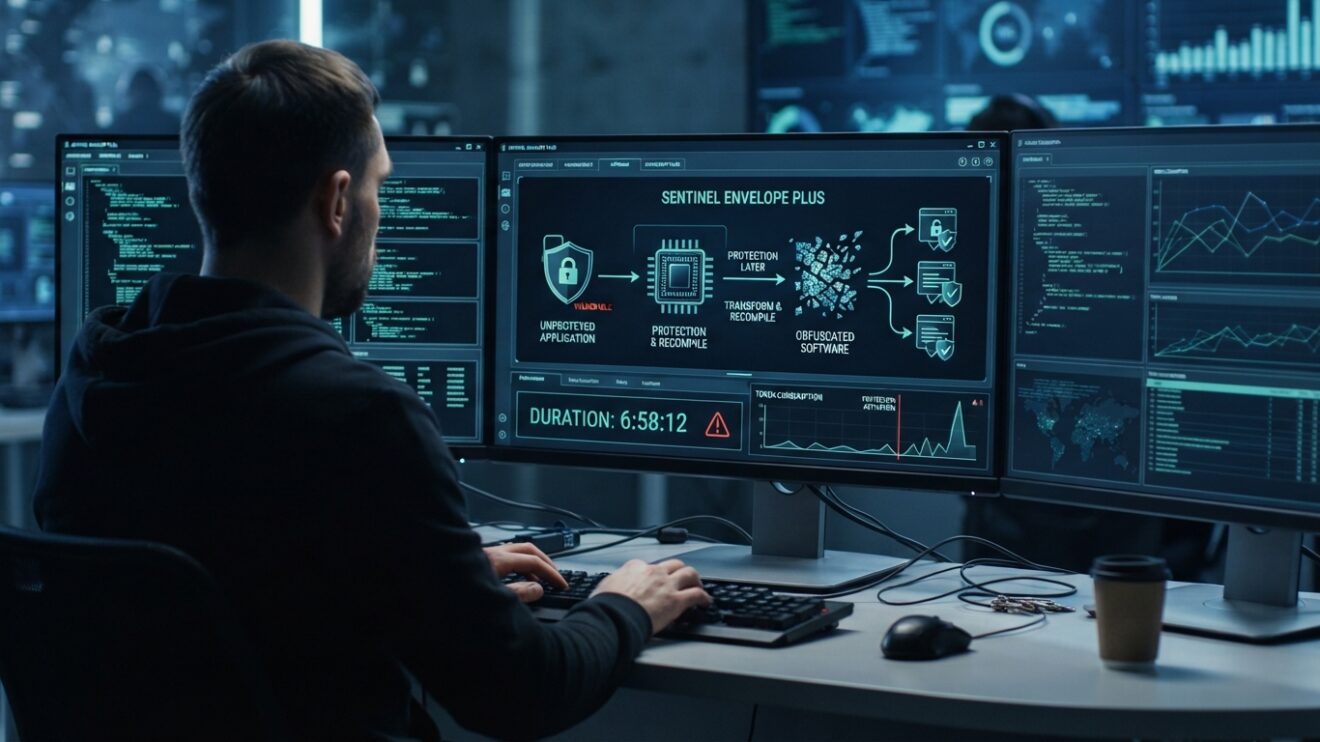
Una prueba controlada evaluó cómo respondía un agente de inteligencia artificial al examinar una misma aplicación en dos condiciones. Sin protección, identificó ocho de las diez vulnerabilidades presentes. Después de aplicar una capa adicional de protección, no encontró ninguna y detuvo el análisis tras casi siete horas de trabajo.
El segundo intento también requirió un consumo de tokens 970 veces mayor. Aunque el agente recurrió a técnicas más sofisticadas e incluso generó sus propias herramientas de análisis, terminó recomendando suspender la investigación. La prueba fue realizada por Thales para evaluar Sentinel Envelope Plus, un complemento de protección de software que busca dificultar la ingeniería inversa asistida por IA, la detección automatizada de vulnerabilidades de día cero y la creación de exploits.
Damien Bullot, vicepresidente de monetización de software de la compañía, señaló: “La IA está reduciendo significativamente el tiempo y los conocimientos que se requieren para analizar vulnerabilidades en el software. Nuestras pruebas demuestran que la protección de software adecuada puede hacer que la ingeniería inversa asistida por IA sea mucho más difícil e implique un mayor consumo de recursos”. También afirmó: “Para los proveedores de software, este tiempo adicional es importante. Crea una ventana de oportunidad más grande para identificar problemas, desplegar parches y proteger a los clientes, además de ayudar a resguardar la propiedad intelectual integrada en sus aplicaciones”.
La protección no elimina los fallos existentes en el código. Su propósito es dificultar que puedan localizarse y aprovecharse, lo que puede dar a los equipos de desarrollo más tiempo para corregirlos. En lugar de interrumpir sus ciclos de trabajo para atender una vulnerabilidad descubierta mediante análisis externos, las empresas podrían abordarla dentro de sus procesos de actualización previstos.
La herramienta aplica varias capas de protección a partes seleccionadas de una aplicación, sin exigir cambios en el código fuente ni un entorno de compilación especial. Para hacerlo, transforma y recompila los componentes elegidos, con mecanismos dirigidos a dificultar la descompilación, la manipulación y la inspección durante la ejecución. Los desarrolladores pueden decidir qué segmentos reciben mayor protección para equilibrar la seguridad y el rendimiento.
El sistema también permite incorporar funciones opcionales de licenciamiento. Estas pueden proteger la lógica de negocio y los algoritmos patentados, además de mantener los controles de licencia que sustentan el modelo comercial del proveedor. Su incorporación tampoco requiere modificar el código fuente.
La solución está disponible como complemento de pago de la plataforma Sentinel. La prueba descrita corresponde a una aplicación y a un agente de IA en condiciones controladas; sus resultados no establecen que la protección impida descubrir vulnerabilidades en todos los programas o escenarios.